Etykiety
Koszty dostawy wybranego produktu
-
dostawa online Darmowa
tylko do produktów opisanych jako PDF/produkt elektroniczny
-
Kurier Inpost 15,00 zł
-
Paczkomaty INPOST 12,50 zł
-
Odbiór osobisty Darmowa
w siedzibie firmy
Cena dostawy dotyczy tego produktu (w wybranym wariancie - jeśli dotyczy). Może się ona zmienić po dodaniu innych produktów do koszyka.
Kod produktu: 28395
Zapytaj o produkt

Administratorem danych osobowych jest KFE Kamila Bądkowska-Bagińska. Przetwarzamy je w celu przesłania odpowiedzi na zapytanie. Więcej informacji dotyczących przetwarzania danych osobowych znajduje się w polityce prywatności.
Udostępnianie karty produktu


Opis
Koszty dostawy
Produkty powiązane
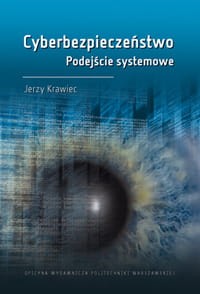
Głównym celem publikacji jest przedstawienie problematyki dotyczącej cyberbezpieczeństwa z uwzględnieniem systemowego podejścia do tej problematyki, bazującego na normach międzynarodowych z zakresu bezpieczeństwa informacji. Celem dydaktycznym jest także przygotowanie absolwentów studiów do pełnienia menedżerskich funkcji w zakresie zarządzania cyberbezpieczeństwem oraz audytowania Systemu Zarządzania Bezpieczeństwem Informacji z uwzględnieniem technik audytu bezpieczeństwa informacji.
W podręczniku przedstawiono ogólny model bezpieczeństwa informacji, klasyfikowanie informacji, zarządzanie ryzykiem w bezpieczeństwie informacji, zagrożenia internetowe, bezpieczeństwo systemów operacyjnych i bezpieczeństwo sieci. Zaprezentowano także typowe ataki na systemy informatyczne oraz sposoby ochrony tych systemów. Szczegółowo opisano problematykę systemowego podejścia do cyberbezpieczeństwa (bazując na Systemie Zarządzania Bezpieczeństwem Informacji wg normy ISO/IEC 27001) i przedstawiono kryteria wyboru zabezpieczeń takiego systemu. W podręczniku zawarto także metody pomiaru cyberbezpieczeństwa, podano metodologię prowadzenia testów penetracyjnych, wykaz metod testowania systemu informatycznego odpowiadający punktom kontrolnym normy ISO/IEC 27001 i przedstawiono przykładowy raport z przeprowadzonego testu penetracyjnego badanego systemu.
Spis treści
Przedmowa / 9
Wprowadzenie / 11
1. Informacje / 14
1.1. Zasady przetwarzania informacji / 14
1.2. Klasyfikacja informacji / 15
1.3. Postępowanie z informacjami / 17
2. Ogólny model bezpieczeństwa informacji / 20
2.1. Model znormalizowany / 20
2.2. Podstawy metodyczne / 21
2.3. Klasy bezpieczeństwa systemów informatycznych / 23
3. Zarządzanie ryzykiem / 25
3.1. Ryzyko / 25
3.2. Proces zarządzania ryzykiem / 25
3.3. Ustanowienie kontekstu / 28
3.4. Zakres procesu zarządzania ryzykiem / 30
3.5. Szacowanie ryzyka / 32
3.6. Postępowanie z ryzykiem / 38
3.7. Akceptowanie ryzyka / 40
3.8. Monitoring i przegląd ryzyka / 41
4. Zagrożenia / 43
4.1. Identyfikacja zagrożeń / 43
4.2. Nieobliczalne oprogramowanie / 45
4.3. Ewolucja zagrożeń / 47
4.3.1. Ataki ukierunkowane / 47
4.3.2. Podatność internetu rzeczy (IoT) / 50
4.3.3. Oprogramowanie ransomware / 52
5. Bezpieczeństwo systemów operacyjnych / 55
5.1. Podstawy systemów operacyjnych / 55
5.2. zagrożenia dla systemów operacyjnych i sposoby ochrony / 57
5.2.1. Ataki na systemy WINDOWS i metody przeciwdziałania
5.2.2. ataki na systemy UNIX
6. Bezpieczeństwo sieci / 67
6.1. Sieć informatyczna / 67
6.2. Mechanizmy bezpieczeństwa usług sieciowych / 67
6.3. Detekcja / 68
6.4. Podatności w zabezpieczeniach sieci / 69
6.5. zarządzanie bezpieczeństwem sieci / 72
7. Zagrożenia dla aplikacji webowych i środki przeciwdziałania / 76
7.1. Ataki na serwery aplikacji / 76
7.2. Ataki na aplikacje webowe / 78
8. Kontrola dostępu / 82
8.1. Kryteria dostępu / 82
8.2. Usługi sieciowe / 83
8.3. Dane wrażliwe / 86
8.4. Urządzenia mobilne / 86
8.5. System kontroli dostępu / 87
9. Kryptografia / 89
10. Zarządzanie bezpieczeństwem eksploatacji / 93
10.1. Zasady bezpiecznej eksploatacji / 93
10.2. Integralność oprogramowania / 94
10.3. Kopie zapasowe / 95
10.4. Ujawnianie informacji / 96
10.5. Transakcje elektroniczne / 97
10.6. Nowe protokoły komunikacyjne / 99
10.7. Monitorowanie zdarzeń / 100
10.8. Zarządzanie podatnościami technicznymi / 101
10.9. Serwis systemów informatycznych / 102
11. Zarządzanie incydentami bezpieczeństwa / 104
11.1. Zasady podstawowe / 104
11.2. Obsługa zdarzeń i incydentów bezpieczeństwa / 105
11.3. Metodologia zarządzania incydentami bezpieczeństwa / 108
12. Kryteria wyboru zabezpieczeń / 111
12.1. Zasady ogólne / 111
12.2. Polityka dotycząca haseł / 112
12.3. Wytyczne dotyczące różnych platform technologicznych / 115
12.4. Przetwarzanie transakcyjne / 117
12.5. Technologie biometryczne / 118
13. Wdrażanie systemów informatycznych / 121
13.1. Metodologia projektowania systemów informatycznych / 121
13.2. Błędy programistyczne / 122
13.3. Projektowanie zabezpieczeń / 128
13.4. Zasady bezpiecznego programowania / 129
14. Pomiary bezpieczeństwa systemów informatycznych / 132
14.1. Problem badawczy / 132
14.2. Procesy pomiarowe / 132
14.3. Model pomiarowy / 134
14.4. Wskaźniki pomiarowe / 135
14.5. Ocena skuteczności zabezpieczeń / 136
15. Metodologia testów bezpieczeństwa systemów informatycznych / 138
15.1. Testy bezpieczeństwa / 138
15.2. Testy penetracyjne / 139
15.3. Zakres przeprowadzenia testu penetracyjnego / 140
15.4. Etapy testów penetracyjnych / 142
15.5. Metodyka OWASP top 10 / 144
15.6. Inne metodyki / 147
15.7. Narzędzia do prowadzenie testów / 150
16. Audyt bezpieczeństwa / 155
16.1. Zasady ogólne / 155
16.2. Metodyka audytu według norm międzynarodowych / 156
16.3. Oprogramowanie klasy SIEM / 157
16.4. raport z audytu bezpieczeństwa / 159
17. Podsumowanie / 161
Bibliografia / 164
Załącznik A. Raport z testu penetracyjnego / 168
Załącznik B. Metody testowania zabezpieczeń / 183
-
dostawa online Darmowa
tylko do produktów opisanych jako PDF/produkt elektroniczny
-
Kurier Inpost 15,00 zł
-
Paczkomaty INPOST 12,50 zł
-
Odbiór osobisty Darmowa
w siedzibie firmy
Cena dostawy dotyczy tego produktu (w wybranym wariancie - jeśli dotyczy). Może się ona zmienić po dodaniu innych produktów do koszyka.
Nowości
-
Nowość
Wiedza tradycyjna a oznaczenia geograficzne. W poszukiwaniu skutecznej ochrony prawnej
Cena brutto 49,90 złw tym %s VATCena netto 47,52 złbez 5% VATCeny podane bez kosztów dostawy. -
Nowość
Rola i potencjał gospodarki o obiegu zamkniętym w kształtowaniu miejskich systemów transportu publicznego
Cena brutto 59,00 złw tym %s VATCena netto 56,19 złbez 5% VATCeny podane bez kosztów dostawy. -
Nowość
Zmiany klimatu a rozwój transportu wodnego śródlądowego
Cena brutto 49,90 złw tym %s VATCena netto 47,52 złbez 5% VATCeny podane bez kosztów dostawy. -
Cena brutto 74,90 złw tym %s VATCena netto 71,33 złbez 5% VATCeny podane bez kosztów dostawy.
-
Nowość
Współczesna architektura środowiska bezpieczeństwa – wybrane problemy
Cena brutto 69,00 złw tym %s VATCena netto 65,71 złbez 5% VATCeny podane bez kosztów dostawy. -
Nowość
Budownictwo - ujednolicone przepisy stan prawny - 5 października 2026 r.
Cena brutto 129,00 złw tym %s VATCena netto 122,86 złbez 5% VATCeny podane bez kosztów dostawy. -
Nowość
Nieruchomosci - ujednolicone przepisy stan prawny - 19 października 2026 r.
Cena brutto 125,00 złw tym %s VATCena netto 119,05 złbez 5% VATCeny podane bez kosztów dostawy. -
Cena brutto 119,00 złw tym %s VATCena netto 113,33 złbez 5% VATCeny podane bez kosztów dostawy.


 Zaloguj przez Google